Desapareceram a meio do caminho.
O projeto ficou a meio e o dinheiro já tinha sido pago.
Levantamento de requisitos antes do código, equipa de cibersegurança desde 1994 e o projeto documentado do início à entrega.
O primeiro passo é uma conversa para percebermos aquilo de que precisa.
à frente da SLZ Digital
equipa em cibersegurança desde
e segurança, sob acordo de confidencialidade
de atendimento
As três histórias que mais ouvimos de quem já contratou software.
O projeto ficou a meio e o dinheiro já tinha sido pago.
Surgiu o primeiro problema e não havia ninguém do outro lado.
Qualquer alteração dependia dele, e mudar de fornecedor tornou-se um problema maior do que o original.
Desenhámos a nossa forma de trabalhar para que nada disto aconteça.
Âmbito fechado e entrega por fases: vê o sistema a funcionar antes de o projeto terminar.
Para quem: Empresários · Empresas · Setor público
Não é um bot de menu com “marque 1”: a IA conversa, percebe o que o cliente pretende e responde. Cada atendimento fica registado, com histórico, responsável e fase da venda. Deixa de perder negócios porque a mensagem ficou no telemóvel de alguém.
Em vez de alguém preparar o relatório todas as segundas-feiras, o painel atualiza-se sozinho. Abre e decide.
Automatizamos o que se repete. As horas gastas nisso voltam para o que gera receita.
Quando cada departamento controla à sua maneira, o stock não bate certo com as finanças. O ERP reúne vendas, stock e finanças na mesma base.
Chega de introduzir a mesma venda no sistema, na folha de cálculo e nas finanças. Ligamos tudo e acaba o trabalho duplicado.
Foi publicado com falhas ou ficou a meio porque ninguém sabe como continuar? Analisamos o que existe, mostramos os riscos e entregamos um plano de correção por prioridade.
Tudo o que a SLZ constrói, mantém e protege, de ponta a ponta.
Antes de vender software a alguém, construímos os sistemas que gerem a nossa própria agência.
O sistema que a nossa equipa construiu e utiliza todos os dias para gerir a agência: pedidos por departamento, prazo, responsável e aprovação no mesmo sítio.
Vídeo dos sistemas
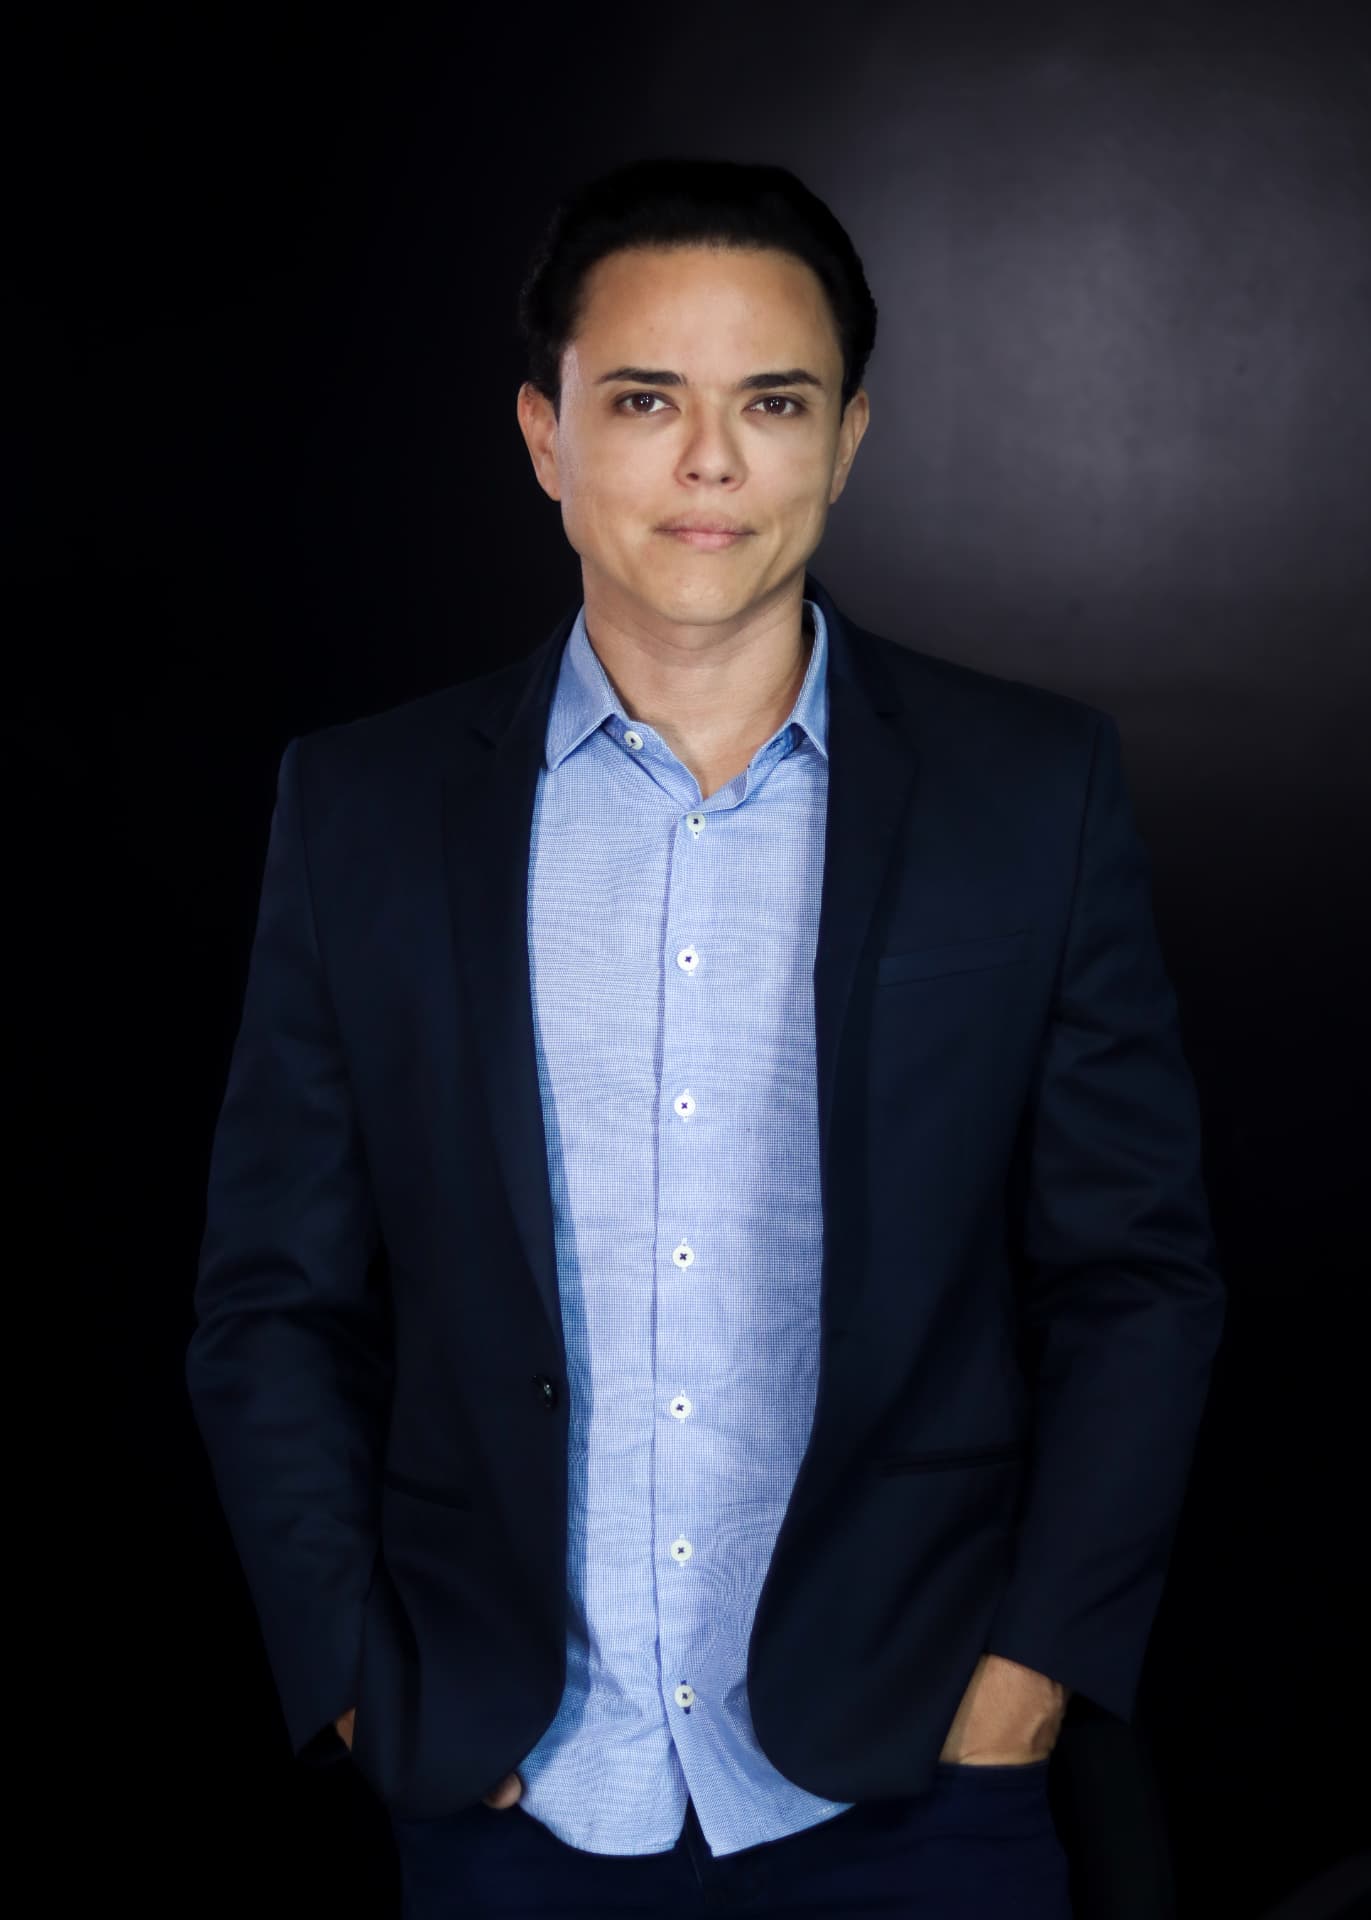
Quem é o fundador
no mercado
de experiência no estrangeiro
Diego é licenciado em Gestão de Empresas, empresário e especialista em marketing e vendas. Viveu cinco anos no estrangeiro, onde adquiriu experiência internacional e trabalhou em empresas multinacionais. Há nove anos à frente da SLZ Digital, lidera uma equipa que trabalha com pequenas, médias e grandes empresas.
Falar com o Diego no WhatsAppMuitas pessoas sabem o que querem, mas não sabem como transformar isso em software. Por isso programar é apenas uma parte do trabalho: antes de escrever a primeira linha, percebemos o seu negócio e definimos o que será construído.
Levantamento de requisitos
Conversamos sobre a operação, os problemas reais e o que o sistema precisa de resolver. Quem o vai utilizar, que dados guarda e a que se liga.
“Quero um sistema para controlar o meu stock.”
Entrega: documento de requisitos
Âmbito e riscos
Transformamos os requisitos num âmbito claro e identificamos os riscos, incluindo os de segurança e privacidade.
Entrega: âmbito definido e riscos mapeados
Construção
A equipa desenvolve em ciclos curtos, com a cibersegurança a acompanhar o código.
Entrega: versões a funcionar para testar
Lançamento
Publicamos o sistema e verificamos acessos, chaves e proteção dos dados antes de o disponibilizar.
Entrega: sistema publicado
Conta-nos a ideia, mesmo incompleta, e ajudamos a organizar o que o software precisa de fazer.
Conte-nos a ideia, mesmo incompletaO fim do desenvolvimento não é o fim do trabalho.
Depois da entrega, acompanhamos a equipa que vai utilizar o sistema no dia a dia e verificamos se o que está publicado corresponde ao âmbito definido.
O valor do projeto já inclui 60 a 90 dias de suporte, consoante o projeto. Não paga mais para resolver o que surgir nesse período.
Pode continuar com a sua própria equipa a cuidar do sistema ou contratar o nosso suporte mensal. Ambas as opções ficam disponíveis, e o que cada modelo inclui fica escrito no contrato.
Do levantamento de requisitos à entrega, o que foi decidido e construído fica registado. Assim, o seu sistema não depende da memória de uma só pessoa.
Hoje é fácil publicar um sistema depressa. O que nem sempre vem junto é alguém a olhar pela segurança: sem isso, deitar o sistema abaixo ou chegar aos dados dos seus clientes é mais simples do que parece. É para isso que existe a nossa equipa de cibersegurança.
A nossa equipa trabalha em cibersegurança desde
1994
O que perguntamos em cada fase
Que dados entram no sistema e quem pode ver cada um?
Uma pessoa reviu o que foi escrito?
Cada utilizador vê apenas o que é seu?
As chaves e palavras-passe estão fora do código?
Alguém deteta o problema antes do cliente?
Privacidade pensada para a LGPD e o RGPD desde o desenho do produto.
Teste de segurança
Só descobre a falha quando o sistema cai ou os dados são expostos. Procuramos falhas de segurança antes de alguém as explorar e entregamos os resultados com prioridades de correção.
Acordamos o que será testado, quando e como. Sem autorização do titular, não testamos.
Procuramos falhas de segurança da plataforma dentro do âmbito acordado.
Recebe os resultados com a prioridade de correção.
A SLZ também corrige as falhas encontradas, seguindo a prioridade do relatório e o âmbito acordado consigo.
O teste mostra a situação da plataforma no momento em que foi realizado, com o ambiente, método e tempo acordados. Nenhum teste garante que não existe outra falha. Recomendamos repeti-lo após alterações importantes no sistema.
Só testamos plataformas com autorização por escrito do titular.
Em 42 empresas brasileiras que sofreram uma fuga de dados, o custo médio foi de R$ 7,44 milhões².
Equipa e parceiros globais. A conversa pode ser em português do Brasil, português de Portugal, espanhol ou inglês.
Varia consoante a dimensão e a complexidade do sistema. O prazo é definido depois do levantamento de requisitos, juntamente com o âmbito e o orçamento, e fica registado no documento do projeto antes de qualquer linha de código.
O orçamento é feito depois do levantamento de requisitos. Antes disso, qualquer número seria um palpite. Na conversa inicial percebemos o que o sistema precisa de fazer, definimos o âmbito e só então apresentamos o valor e o prazo.
Serve, e é o início mais comum. O levantamento de requisitos existe para isso: conversamos sobre a sua operação e transformamos a ideia num documento com o que o software vai fazer.
Pode, porque os projetos de software evoluem. Quando surge uma alteração, avaliamos o impacto no prazo e no custo e apresentamo-lo antes de avançar. Nada entra sem saber o que muda.
Usamos IA como ferramenta, como quase toda a gente hoje. A diferença está no que vem depois: cada trecho é revisto por programadores e passa pela nossa equipa de cibersegurança antes de ser publicado. A IA acelera, mas não assume a responsabilidade. O problema mais recorrente nos projetos feitos com ferramentas de IA é o acesso aos dados: quem consegue ver o quê. É o primeiro ponto que revemos.
Há, e já está incluído no valor do projeto durante 60 a 90 dias, consoante o projeto. Acompanhamos também a equipa que vai utilizar o sistema e confirmamos se o que está publicado corresponde ao âmbito definido. Depois, pode contratar o suporte mensal, com acesso remoto, ajustes do dia a dia, reunião mensal por videochamada e pequenas melhorias.
Tratamos os dados pessoais dos projetos seguindo as boas práticas da LGPD e do RGPD: identificamos que dados o sistema recolhe, quem pode aceder a cada um e durante quanto tempo ficam guardados. Essas decisões entram no documento do projeto. A conformidade total da sua empresa depende também dos seus processos internos e do seu apoio jurídico.
Funcionar e ser seguro são coisas diferentes. Num estudo apresentado no ICML 2026, mais de 70% do código gerado por agentes de IA que passava os testes ainda tinha falhas exploráveis. Por isso a revisão de segurança é uma etapa separada do teste de funcionamento.
Os ataques automáticos percorrem a internet à procura de portas abertas, sem escolher o alvo. A dimensão da empresa não protege. Em 42 empresas brasileiras que sofreram uma fuga de dados, o custo médio foi de R$ 7,44 milhões.
A conversa começa no WhatsApp.