Desaparecieron a mitad de camino.
El proyecto se quedó a medias y el dinero ya se había pagado.
Análisis de requisitos antes del código, equipo de ciberseguridad desde 1994 y el proyecto documentado desde el inicio hasta la entrega.
El primer paso es una conversación para entender lo que necesitas.
al frente de SLZ Digital
equipo en ciberseguridad desde
y seguridad, bajo acuerdo de confidencialidad
de atención
Las tres historias que más escuchamos de quienes ya contrataron software.
El proyecto se quedó a medias y el dinero ya se había pagado.
Llegó el primer problema y no había nadie al otro lado.
Cualquier cambio dependía de él, y cambiar de proveedor se convirtió en un problema mayor que el original.
Diseñamos nuestra forma de trabajar para que nada de esto ocurra.
Alcance cerrado y entrega por etapas: ves el sistema funcionando antes de que termine el proyecto.
Para quién: Empresarios · Empresas · Sector público
No es un bot de menú con “marca 1”: la IA conversa, entiende lo que quiere el cliente y responde. Cada atención queda registrada, con historial, responsable y etapa de venta. Dejas de perder negocios porque el mensaje quedó en el móvil de alguien.
En lugar de que alguien prepare el informe cada lunes, el panel se actualiza solo. Lo abres y decides.
Automatizamos lo que se repite. Las horas dedicadas a ello vuelven a lo que genera ingresos.
Cuando cada área controla a su manera, el inventario no coincide con las finanzas. El ERP reúne ventas, inventario y finanzas en la misma base.
Basta de escribir la misma venta en el sistema, la hoja de cálculo y las finanzas. Lo conectamos todo y se acaba el trabajo duplicado.
¿Se publicó con fallos o se quedó a medias porque nadie sabe continuar? Analizamos lo que existe, mostramos los riesgos y entregamos un plan de corrección por prioridad.
Todo lo que SLZ construye, mantiene y protege, de principio a fin.
Antes de vender software a alguien, construimos los sistemas que gestionan nuestra propia agencia.
El sistema que nuestro equipo construyó y usa cada día para gestionar la agencia: solicitudes por área, plazo, responsable y aprobación en el mismo lugar.
Vídeo de los sistemas
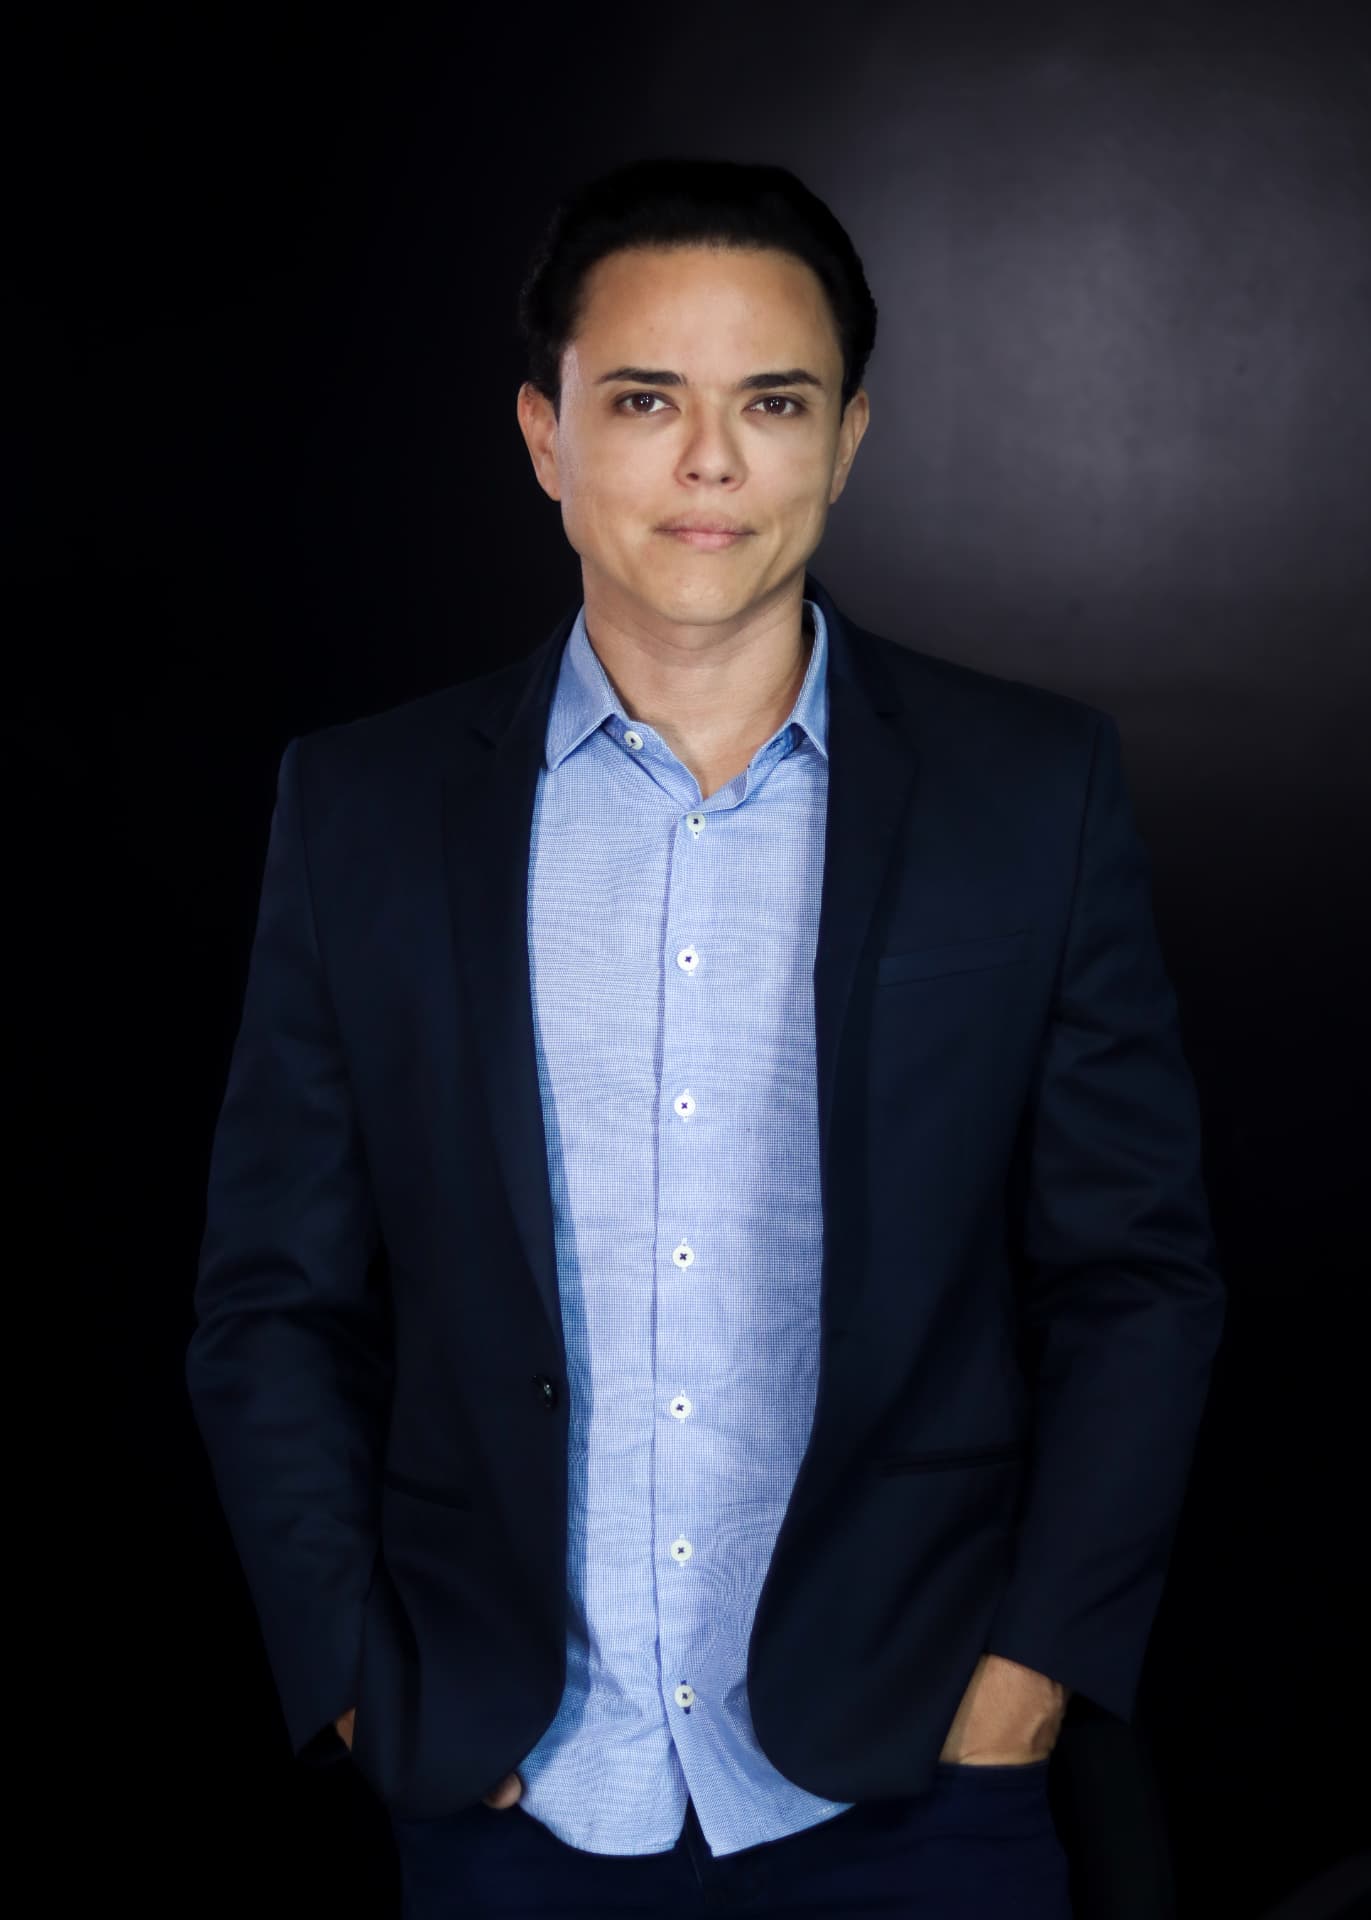
Quién es el fundador
en el mercado
de experiencia en el extranjero
Diego es administrador de empresas, empresario y especialista en marketing y ventas. Vivió cinco años en el extranjero, donde adquirió experiencia internacional y trabajó en empresas multinacionales. Lleva nueve años al frente de SLZ Digital y lidera un equipo que atiende a pequeñas, medianas y grandes empresas.
Hablar con Diego por WhatsAppMucha gente sabe lo que quiere, pero no cómo convertirlo en software. Por eso programar es solo una parte del trabajo: antes de escribir la primera línea, entendemos tu negocio y definimos lo que se construirá.
Análisis de requisitos
Conversamos sobre la operación, los problemas reales y lo que el sistema debe resolver. Quién lo usará, qué datos guarda y con qué se conecta.
“Quiero un sistema para controlar mi inventario.”
Entrega: documento de requisitos
Alcance y riesgos
Transformamos los requisitos en un alcance claro e identificamos los riesgos, incluidos los de seguridad y privacidad.
Entrega: alcance definido y riesgos identificados
Construcción
El equipo desarrolla en ciclos cortos, con ciberseguridad acompañando el código.
Entrega: versiones funcionando para que las pruebes
Lanzamiento
Publicamos el sistema y comprobamos accesos, claves y protección de datos antes de abrirlo al uso.
Entrega: sistema en producción
Nos cuentas la idea, aunque esté incompleta, y te ayudamos a ordenar lo que el software necesita hacer.
Cuéntanos tu idea, aunque esté incompletaEl fin del desarrollo no es el fin del trabajo.
Tras la entrega, acompañamos al equipo que usará el sistema cada día y comprobamos que lo publicado coincide con el alcance definido.
El precio del proyecto incluye de 60 a 90 días de soporte, según el proyecto. No pagas más por resolver lo que surja durante ese periodo.
Puedes seguir con tu propio equipo cuidando el sistema o contratar nuestro soporte mensual. Ambas opciones quedan abiertas, y lo que incluye cada modelo se establece en el contrato.
Desde el levantamiento de requisitos hasta la entrega, lo que se decide y se construye queda registrado. Así, tu sistema no depende de la memoria de una sola persona.
Hoy es fácil publicar un sistema rápido. Lo que no siempre viene incluido es alguien vigilando la seguridad: sin eso, tumbar el sistema o llegar a los datos de tus clientes es más sencillo de lo que parece. Para eso existe nuestro equipo de ciberseguridad.
Nuestro equipo trabaja en ciberseguridad desde
1994
Lo que preguntamos en cada etapa
¿Qué datos entran en el sistema y quién puede ver cada uno?
¿Una persona revisó lo que se escribió?
¿Cada usuario ve solo lo suyo?
¿Las claves y contraseñas están fuera del código?
¿Alguien detecta el problema antes que el cliente?
Privacidad pensada para el RGPD y la LGPD desde el diseño del producto.
Prueba de seguridad
Solo descubres el fallo cuando el sistema cae o los datos se filtran. Buscamos fallos de seguridad antes de que alguien los explote y entregamos los resultados con prioridades de corrección.
Acordamos qué se probará, cuándo y cómo. Sin autorización del titular, no probamos.
Buscamos fallos de seguridad de la plataforma dentro del alcance acordado.
Recibes los resultados con la prioridad de corrección.
SLZ también corrige los fallos encontrados, según la prioridad del informe y el alcance acordado contigo.
La prueba muestra la situación de la plataforma cuando se realizó, con el entorno, método y tiempo acordados. Ninguna prueba garantiza que no exista otro fallo. Recomendamos repetirla tras cambios importantes en el sistema.
Solo probamos plataformas con autorización escrita del titular.
En 42 empresas brasileñas que sufrieron una filtración, el coste medio fue de R$ 7,44 millones².
Equipo y socios globales. La conversación puede ser en portugués de Brasil, portugués de Portugal, español o inglés.
Depende del tamaño y la complejidad del sistema. El plazo se define después del levantamiento de requisitos, junto con el alcance y el presupuesto, y queda registrado en el documento del proyecto antes de escribir código.
El presupuesto se prepara después del análisis de requisitos. Antes de eso, cualquier cifra sería una suposición. En la conversación inicial entendemos qué debe hacer el sistema, lo convertimos en alcance y solo entonces presentamos el precio y el plazo.
Sí, y es el comienzo más habitual. El análisis de requisitos existe para eso: hablamos sobre tu operación y convertimos la idea en un documento con lo que hará el software.
Sí, porque los proyectos de software evolucionan. Cuando surge un cambio, evaluamos su impacto en plazo y coste y lo presentamos antes de continuar. Nada se incorpora sin que sepas lo que cambia.
Usamos IA como herramienta, como casi todo el mundo hoy. La diferencia está en lo que viene después: los programadores revisan cada fragmento y nuestro equipo de ciberseguridad lo comprueba antes de publicarlo. La IA acelera, pero no asume la responsabilidad. El problema más recurrente en proyectos hechos con herramientas de IA es el acceso a datos: quién puede ver qué. Es lo primero que revisamos.
Sí, y está incluido en el precio del proyecto durante 60 a 90 días, según el proyecto. También acompañamos al equipo que usará el sistema y comprobamos que lo publicado coincide con el alcance definido. Después, puedes contratar el soporte mensual, con acceso remoto, ajustes del día a día, reunión mensual por videollamada y pequeñas mejoras.
Tratamos los datos personales de los proyectos siguiendo las buenas prácticas de la LGPD y el RGPD: definimos qué datos recoge el sistema, quién puede acceder a cada uno y durante cuánto tiempo se guardan. Esas decisiones quedan en el documento del proyecto. El cumplimiento total de tu empresa depende también de tus procesos internos y de tu asesoría jurídica.
Funcionar y ser seguro son cosas diferentes. En un estudio presentado en ICML 2026, más del 70% del código generado por agentes de IA que superaba las pruebas aún tenía fallos explotables. Por eso la revisión de seguridad es una etapa separada de la prueba funcional.
Los ataques automáticos recorren internet buscando puertas abiertas, sin elegir el objetivo. El tamaño de la empresa no protege. En 42 empresas brasileñas que sufrieron una filtración, el coste medio fue de R$ 7,44 millones.
La conversación empieza en WhatsApp.